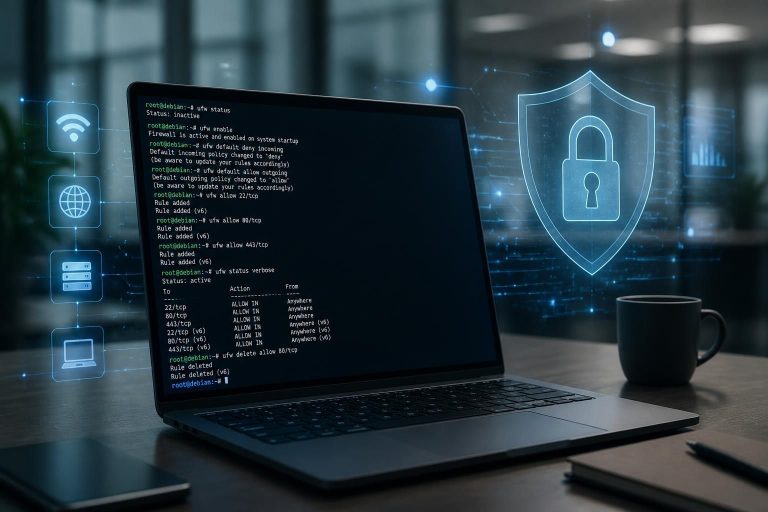
Sur un serveur Debian exposé à Internet, laisser le port SSH ouvert sans contrôle revient souvent à laisser une porte d’entrée entrouverte dans un immeuble très fréquenté. Les tentatives automatisées ne se reposent jamais, et les scanners de vulnérabilités testent en continu les services visibles. Dans ce contexte, UFW apporte une réponse pragmatique : une configuration simple, des règles lisibles et un pare-feu capable de renforcer la sécurité sans transformer la gestion réseau en casse-tête.
Sur Debian, la logique est claire : partir du principe que tout trafic entrant doit être refusé, puis n’ouvrir que ce qui est réellement nécessaire. Cela s’applique aussi bien à un VPS qu’à une machine interne qui héberge un service sensible. Entre le statut du service, les politiques par défaut, le lien avec iptables et l’ajout de règles ciblées, l’enjeu n’est pas seulement de filtrer, mais de garder la maîtrise à chaque étape.
En bref
- UFW simplifie la configuration du firewall sur Debian sans obliger à manipuler directement iptables.
- Avant d’activer le pare-feu, il faut toujours autoriser SSH, sinon l’accès distant peut être perdu.
- Le bon réflexe consiste à bloquer tout trafic entrant par défaut et à ouvrir seulement les ports utiles.
- Le statut du service doit être vérifié après chaque changement pour confirmer que les règles sont bien appliquées.
- Les règles peuvent être gérées par service, par port, par plage ou par adresse IP, selon le niveau de restriction recherché.
- La journalisation aide à comprendre ce que le pare-feu accepte ou bloque réellement.
Debian firewall avec UFW : une protection simple à mettre en place
Dans un environnement Debian, UFW sert de couche de pilotage au-dessus d’iptables. Le principe reste celui du moindre privilège : chaque flux doit être justifié, sinon il est refusé. Cette approche limite fortement la surface d’attaque, surtout lorsqu’un serveur publie un site web, une API ou une interface d’administration.
Un exemple fréquent parle de lui-même. Un administrateur d’une petite plateforme e-commerce pensait être protégé parce que son serveur n’exposait “que” le SSH et le web. Après analyse, plusieurs tentatives de connexion sur le port 22 se produisaient toutes les quelques secondes. Le simple fait de filtrer correctement les accès a déjà transformé une cible facile en service bien plus discret.
Installer UFW sur Debian et vérifier sa présence
Sur beaucoup d’installations Debian, UFW est déjà disponible, mais il peut arriver qu’il faille l’ajouter manuellement, notamment sur une version minimale ou après un nettoyage du système. L’installation reste rapide avec APT, puis un contrôle du service confirme qu’il est bien présent. À ce stade, le statut est généralement inactif tant qu’aucune activation n’a été demandée.
Cette étape n’a rien d’anecdotique : mieux vaut confirmer l’environnement avant de toucher aux règles. Une vérification simple évite les surprises, surtout sur un serveur de production où la moindre coupure d’accès peut bloquer une équipe entière. La rigueur, ici, protège autant que la technique.
| Commande | Rôle | Résultat attendu |
|---|---|---|
| sudo apt update | Actualiser les dépôts | Liste de paquets à jour |
| sudo apt install ufw | Installer UFW | Paquet ajouté au système |
| sudo ufw status | Contrôler l’état initial | Inactive avant activation |
Comprendre le lien entre UFW, iptables et la sécurité
UFW n’est pas un pare-feu séparé au sens strict, mais une interface plus lisible pour administrer le filtrage réseau. Sous le capot, iptables applique les décisions. Cette séparation est utile : elle permet de garder une syntaxe simple pour des actions très concrètes, comme autoriser un service ou restreindre une adresse IP.
Pour un lecteur non spécialiste, l’intérêt est immédiat. Inutile de mémoriser des chaînes complexes ou des règles longues à déchiffrer. Une commande courte, un effet clair, un contrôle rapide du résultat : cette logique rend la gestion plus fiable, surtout quand plusieurs services cohabitent sur la même machine.
Configurer les règles Debian firewall sans se bloquer en SSH
Le point sensible d’une configuration de pare-feu à distance tient en une règle simple : il faut toujours autoriser la connexion SSH avant d’activer UFW. Oublier cette précaution peut couper l’accès au serveur en quelques secondes. Sur une machine hébergée chez un fournisseur cloud, cela oblige ensuite à passer par une console de secours ou à solliciter le support.
Dans une logique professionnelle, la bonne méthode consiste à préparer les règles, vérifier leur ordre, puis seulement activer le service. Ce séquencement évite les mauvaises surprises et maintient une continuité d’accès. Ma priorité, c’est de vous aider à avancer en toute confiance : en administration système, cette idée prend tout son sens.
Autoriser SSH avant toute activation du pare-feu
Si le port standard est utilisé, la règle SSH doit être créée en premier. En cas de port personnalisé, la commande doit être adaptée au service réel, pas à une hypothèse. Ajouter un commentaire à la règle peut aussi faciliter la maintenance, surtout lorsque plusieurs administrateurs interviennent sur la même infrastructure.
Pour réduire les risques de force brute, la simple ouverture du port ne suffit pas. Une limitation des tentatives de connexion apporte une couche supplémentaire, et des outils comme Fail2Ban peuvent compléter cette défense. Dans la pratique, cette combinaison fait souvent la différence entre une exposition théorique et une exposition réellement maîtrisée.
Liste utile à appliquer dans l’ordre
- Autoriser SSH sur le port réellement utilisé.
- Définir la politique entrante en deny.
- Conserver les connexions sortantes en allow.
- Ouvrir seulement les services nécessaires : web, base de données, mail ou autre.
- Vérifier le statut avant de quitter la session en cours.
Cette séquence paraît simple, mais elle évite l’erreur la plus fréquente : activer un blocage global sans filet de secours. Une bonne écoute de l’environnement réseau, c’est aussi cela, une administration sérieuse.
Définir les politiques par défaut et activer UFW
La base d’un firewall bien pensé repose sur deux règles par défaut : bloquer les connexions entrantes et autoriser les connexions sortantes. Cette logique protège le serveur tout en lui permettant de continuer à télécharger des mises à jour, résoudre des noms de domaine ou contacter des services externes. Le filtrage devient alors cohérent, pas seulement restrictif.
Une fois les règles préparées, l’activation de UFW confirme le passage en mode opérationnel. Le système prévient généralement qu’une session SSH active peut être perturbée, ce qui est normal et utile. Après activation, le contrôle du statut doit afficher un service actif avec les règles attendues.
| Politique | Commande | Effet |
|---|---|---|
| Trafic entrant | sudo ufw default deny incoming | Tout nouveau flux entrant est bloqué, sauf exception |
| Trafic sortant | sudo ufw default allow outgoing | Les connexions initiées depuis le serveur restent autorisées |
| Activation | sudo ufw enable | Le pare-feu devient effectif |
Vérifier le statut UFW et contrôler les règles sur Debian
Une fois le pare-feu activé, le vrai travail commence : vérifier le résultat réel. Le statut permet de savoir si UFW est actif, quelles politiques sont appliquées et quelles règles sont en place. Sur un serveur en production, ce contrôle doit devenir un réflexe, au même titre qu’une vérification de solde avant un virement important.
Cette discipline évite un scénario classique : croire qu’un port est ouvert, alors qu’une règle précédente le bloque en silence. C’est précisément pour cela qu’un affichage détaillé vaut mieux qu’une simple présomption. Construire un avenir financier passe par des choix éclairés ; en administration système, la logique est étonnamment proche.
Lire le statut complet et interpréter les règles actives
La commande de vérification détaillée offre une vision claire des flux autorisés. Elle permet notamment de confirmer que SSH figure bien parmi les règles visibles et que les services web, si besoin, ont été ouverts correctement. Lorsqu’une erreur apparaît, le problème est souvent dans l’ordre des règles ou dans un port mal saisi.
Dans un cas concret, une équipe a cru avoir rendu un tableau de bord accessible depuis l’extérieur. En réalité, seule la règle IPv6 avait été appliquée correctement, tandis que l’IPv4 restait bloquée. La lecture attentive du statut a permis d’éviter une fausse panne et de corriger la configuration en quelques minutes.
À observer dans le statut
- État actif ou inactif du service.
- Politique par défaut sur les connexions entrantes et sortantes.
- Présence des ports SSH, HTTP ou HTTPS.
- Éventuelles règles par IP ou par sous-réseau.
- Différence entre IPv4 et IPv6 si les deux sont utilisées.
Gérer, supprimer et réordonner des règles sans ambiguïté
Avec le temps, certaines règles deviennent inutiles. Un ancien port de test, une ouverture temporaire pour un prestataire ou une autorisation trop large peuvent rester actifs bien plus longtemps que prévu. La bonne pratique consiste à lister les règles avec leur numéro, puis à supprimer uniquement ce qui doit l’être.
Cette méthode limite les erreurs, car le numéro d’une règle peut changer après une suppression. Il est donc judicieux de revérifier la liste avant chaque retrait. En matière de sécurité, la précision vaut mieux que la rapidité.
| Besoin | Commande | Utilité |
|---|---|---|
| Voir les règles numérotées | sudo ufw status numbered | Identifier précisément chaque règle |
| Supprimer une règle | sudo ufw delete 3 | Retirer la règle numéro 3 |
| Recharger la configuration | sudo ufw reload | Appliquer les ajustements sans repartir de zéro |
| Réinitialiser complètement | sudo ufw reset | Revenir à un état propre en cas d’erreur majeure |
Ouvrir des ports, limiter une IP et sécuriser les services Debian
Une fois la base posée, UFW devient un outil de pilotage très souple. Il permet d’ouvrir un port web, de restreindre une base MySQL à une machine de confiance ou de n’autoriser qu’une adresse IP d’administration. Cette granularité fait toute la différence quand plusieurs services partagent le même serveur Debian.
Dans une PME, par exemple, un accès base de données réservé au réseau interne réduit immédiatement les risques. Les utilisateurs accèdent au site web, mais la couche sensible reste invisible depuis Internet. C’est une mesure simple, pourtant souvent négligée.
Autoriser les services utiles sans ouvrir trop large
Les ports HTTP et HTTPS sont généralement ouverts sur un serveur web, tandis que le SSH reste réservé à l’administration. Pour d’autres usages, comme une application sur un port non standard, la règle peut viser le numéro exact ou la plage complète. Il est aussi possible d’autoriser des protocoles séparés, notamment en UDP pour certains services réseau.
Ce réglage n’a rien d’abstrait : il conditionne la lisibilité de la surface exposée. Plus les autorisations sont ciblées, plus le système reste compréhensible. Et lorsqu’un incident survient, le diagnostic est bien plus rapide.
Restreindre l’accès par adresse IP pour renforcer la sécurité
La restriction par IP est l’un des moyens les plus efficaces lorsqu’un service n’a pas vocation à être public. Une base de données, un panneau d’administration ou un accès de maintenance peuvent rester accessibles à une seule plage d’adresses. Cette logique réduit l’exposition et simplifie le contrôle des connexions autorisées.
Un administrateur peut ainsi autoriser une machine précise pour la supervision, tout en bloquant le reste du trafic. Ce type de filtrage reflète une approche mature : n’ouvrir que ce qui sert réellement, au bon endroit, pour les bonnes personnes.
Diagnostiquer le pare-feu Debian avec les logs UFW et les vérifications réseau
Lorsqu’un service ne répond plus, le réflexe doit être méthodique. Les journaux UFW indiquent ce qui a été bloqué, depuis quelle adresse et vers quel port. Ils apportent une vision concrète de la circulation réseau et permettent de distinguer un vrai problème applicatif d’un simple filtrage trop strict.
La journalisation est particulièrement utile en 2026, où l’automatisation des scans reste permanente. Un trafic refusé n’est pas forcément un incident grave, mais il peut révéler une tentative répétée d’accès, un port oublié ou une règle trop permissive à corriger.
Activer les logs et lire les événements bloqués
En mode journalisation moyen, UFW conserve assez de détails pour comprendre les blocages sans noyer l’administrateur sous un volume excessif de données. Les entrées marquées comme bloquées permettent de repérer les adresses source, les ports visés et la nature des paquets. Cela facilite les ajustements lorsque plusieurs services sont en jeu.
Si une erreur de configuration est confirmée, il reste possible de repartir proprement avec une réinitialisation. Cette option doit rester exceptionnelle, mais elle a le mérite de remettre la gestion à plat lorsqu’une accumulation de règles rend le système confus. Mieux vaut repartir proprement que bricoler un ensemble incohérent.
| Commande | Usage | Résultat |
|---|---|---|
| sudo ufw logging medium | Activer une journalisation utile | Traçabilité renforcée |
| sudo tail -f /var/log/ufw.log | Suivre les événements en temps réel | Blocages visibles immédiatement |
| sudo ufw disable | Désactiver temporairement le pare-feu | Ouverture complète, à utiliser avec prudence |
| sudo ufw reset | Réinitialiser toutes les règles | Retour à une base vierge |
Contrôles complémentaires avec les outils réseau
UFW n’est qu’une pièce de l’ensemble. Pour vérifier qu’un service écoute réellement, les commandes réseau classiques restent très utiles, tout comme la consultation des processus actifs. Elles complètent le pare-feu en répondant à une autre question : le service fonctionne-t-il, ou est-il seulement autorisé ?
Dans les environnements mixtes, une attention particulière doit aussi être portée à Docker, qui peut contourner certaines logiques de filtrage en manipulant directement iptables. Quand des conteneurs exposent des ports, la cohérence entre outils devient essentielle. Un bon conseil, c’est avant tout une bonne écoute : ici, cela signifie écouter les interactions entre briques techniques avant d’accuser UFW à tort.
Comment vérifier rapidement si UFW est actif sur Debian ?
La commande sudo ufw status verbose permet de voir immédiatement si le pare-feu est actif, quelles politiques sont appliquées et quelles règles sont actuellement en service.
Pourquoi faut-il autoriser SSH avant d’activer UFW ?
Sans règle SSH préalable, un pare-feu en politique restrictive peut bloquer l’accès distant dès son activation. Cette précaution évite de perdre la main sur le serveur.
Peut-on gérer UFW sans connaître iptables ?
Oui. UFW sert justement d’interface simplifiée pour administrer le filtrage réseau sans manipuler directement les règles iptables.
Comment supprimer une règle UFW sans se tromper ?
La méthode la plus sûre consiste à afficher les règles numérotées avec sudo ufw status numbered, puis à supprimer uniquement le numéro exact à retirer.
Que faire si une mauvaise configuration bloque l’accès au serveur ?
Il faut utiliser une console de secours ou un accès local, puis désactiver UFW avec sudo ufw disable ou repartir de zéro avec sudo ufw reset selon la gravité de la situation.