Dans un monde de plus en plus interconnecté, la sécurité informatique n’est plus une simple option mais une nécessité impérieuse. Les cyberattaques se multiplient et se complexifient, affectant tant les entreprises que les particuliers. Face à cette réalité, comprendre les enjeux, les méthodes de protection et les ressources disponibles devient crucial pour bâtir un futur numérique sûr. Ce guide propose une immersion progressive dans les fondamentaux de la cybersécurité, tout en mettant l’accent sur les formations et outils essentiels pour démarrer sereinement cette démarche.
En résumé :
- La cybersécurité englobe un ensemble de pratiques, technologies et processus visant à protéger les systèmes informatiques, les réseaux et les données.
- Elle repose sur trois piliers incontournables : confidentialité, intégrité et disponibilité.
- Les menaces, allant du phishing aux ransomwares, sont nombreuses et nécessitent une vigilance constante.
- La formation en sécurité est cruciale pour acquérir les compétences techniques et adopter des comportements adaptés en entreprise comme au quotidien.
- Le secteur de la cybersécurité offre une palette large de métiers en forte demande, ouvrant des perspectives professionnelles encourageantes.
Comprendre la sécurité informatique : définitions et principes clés
La sécurité informatique, aussi nommée cybersécurité, regroupe les moyens mis en œuvre pour préserver les systèmes d’information contre tout accès illégitime, incident ou attaque. À la différence d’un simple antivirus, elle inclut la protection des données via le chiffrement, l’utilisation de pare-feu, la gestion des identités et des accès, mais aussi la formation des utilisateurs afin de limiter les risques humains.
Au cœur de toute stratégie, on retrouve le fameux triangle CIA : confidentialité, intégrité, disponibilité. Assurer la confidentialité, c’est garantir que seules les personnes autorisées peuvent accéder aux informations. L’intégrité assure que les données demeurent exactes et intègres, elles ne sont pas altérées sans contrôle. Enfin, la disponibilité consiste à maintenir les systèmes actifs et accessibles en permanence ou en cas de besoin.
Les menaces courantes auxquelles se préparer aujourd’hui
La diversité des attaques exige une compréhension précise des risques afin de les contrer efficacement. Voici les principales menaces qui interpellent les entreprises et particuliers :
- Phishing : usurpation d’identité pour soutirer des informations sensibles. Apprenez à reconnaître ce type d’attaque dans cet article détaillé sur le phishing, comment le reconnaître et se protéger.
- Ransomware : logiciels qui chiffrent vos données en échange d’une rançon. Une sauvegarde régulière et une formation adaptée réduisent considérablement ce risque.
- Malwares : englobant virus, spywares, chevaux de Troie — chaque menace demande une vigilance continue en matière de téléchargements et mises à jour.
- Attaques DDoS : par saturation des serveurs, elles compromettent la disponibilité des services.
- Vulnérabilités web : injections SQL, XSS ou CSRF impactent directement la confidentialité et l’intégrité des données hébergées en ligne.
Se former pour maîtriser la cybersécurité : parcours et ressources pédagogiques adaptées
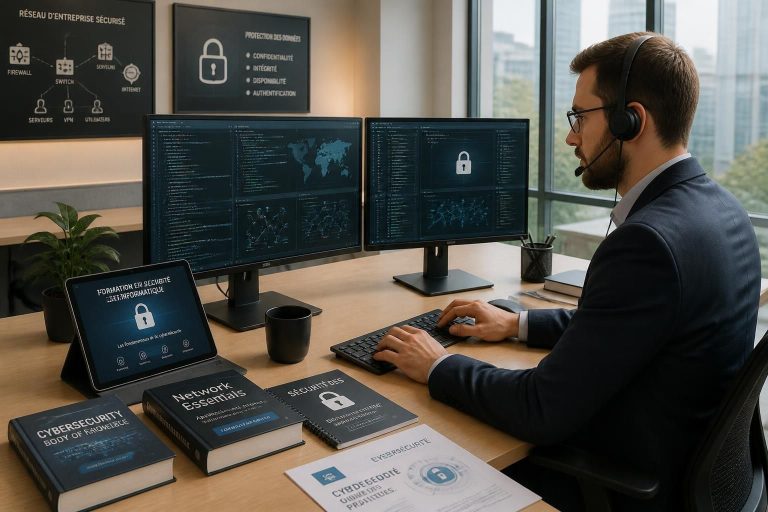
La formation constitue un levier essentiel pour transformer la complexité en compétence. Aujourd’hui, les professionnels IT, les développeurs, mais aussi les novices conscients de l’importance de la sécurité informatique peuvent accéder à des parcours accessibles, comme la formation Cybersécurité les fondamentaux proposée par Lenidit. Celle-ci couvre tous les aspects essentiels, du hacking éthique à la réponse aux incidents, en passant par la compréhension des vulnérabilités et la protection des infrastructures.
Un exemple concret : une PME ayant investi dans une formation dédiée a pu repenser intégralement sa politique de sécurité, évitant ainsi une attaque par ransomware qui aurait pu compromettre son activité pendant plusieurs semaines.
La montée en compétences passe aussi par la connaissance des outils : logiciels de suivi des vulnérabilités, plateformes de simulation et analyse d’intrusion facilitent une démarche proactive. Pour mieux comprendre la relation entre système d’information et cybersécurité, vous pouvez consulter ce guide sur le reverse engineering en cybersécurité.
Focus sur les métiers clés en demande sur le marché
Le secteur de la cybersécurité souffre d’une pénurie conséquente de talents. Parmi les rôles les plus recherchés :
| Métier | Rôle principal | Compétences clés |
|---|---|---|
| Analyste SOC | Surveillance en temps réel et analyse d’incidents | SIEM, gestion des logs, réponse rapide aux attaques |
| Pentester | Tests d’intrusion et évaluation proactive des systèmes | Hacking éthique, scripting, outils de simulation |
| RSSI (Responsable sécurité) | Définition des politiques de sécurité et conformité | Gouvernance, normes RGPD, gestion des risques |
| Ingénieur sécurité | Mise en place et gestion des infrastructures sécurisées | Pare-feu, cryptographie, administration réseaux |
| Analyste forensique | Investigation post-incident et collecte de preuves | Analyse mémoire, traçabilité, chaînes de preuve |
Bonnes pratiques quotidiennes pour une sécurité informatique renforcée
Assurer la protection des données au quotidien implique une rigueur constante et des gestes simples, maîtrisés de tous. Voici quelques recommandations adaptées à toutes les structures :
- Utilisez des mots de passe complexes et activez l’authentification multifactorielle (MFA).
- Maintenez à jour les systèmes, logiciels et antivirus régulièrement.
- Sensibilisez vos collaborateurs aux risques du phishing en partageant des ressources pédagogiques ciblées.
- Effectuez des sauvegardes isolées et régulières pour garantir la restauration rapide après un incident.
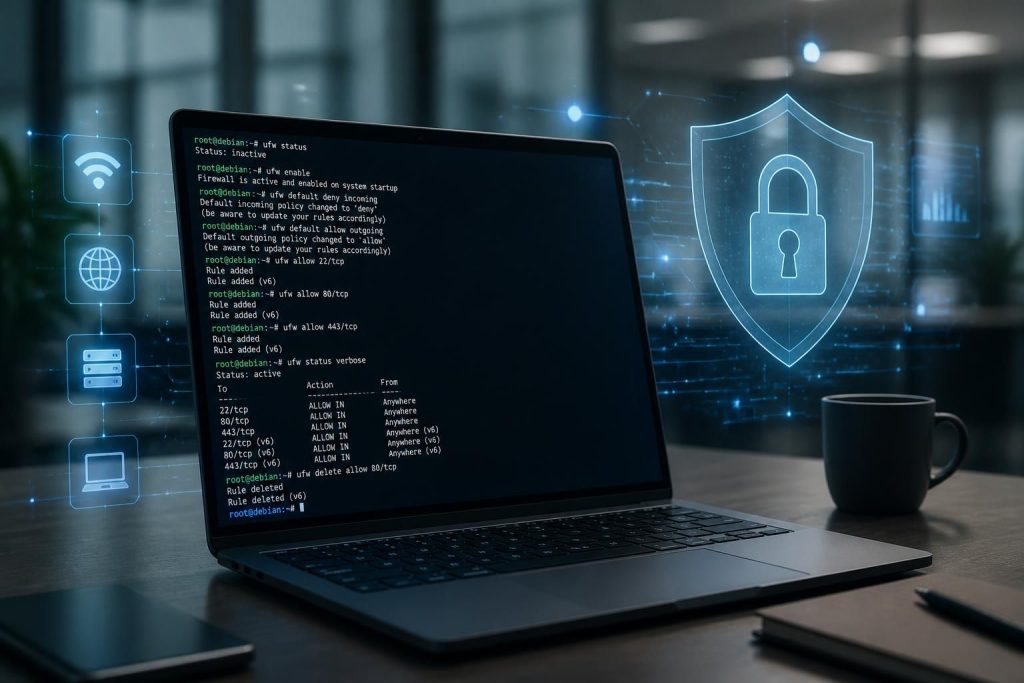
- Mettez en place un pare-feu efficace et configurez correctement vos réseaux.
Quelle est la différence entre cybersécurité et antivirus ?
La cybersécurité est une discipline globale qui comprend toutes les mesures techniques, organisationnelles et humaines pour protéger les systèmes informatiques. Un antivirus, quant à lui, est un outil spécifique visant à détecter et éliminer des logiciels malveillants.
Quels sont les principaux risques liés au phishing ?
Le phishing consiste à usurper l’identité d’une entité de confiance pour récupérer des informations sensibles, notamment des identifiants bancaires, pouvant mener à des fraudes financières.
Comment choisir une formation en sécurité informatique ?
Il est recommandé d’opter pour des formations qui couvrent à la fois les notions théoriques et la mise en pratique, comme les parcours proposés par des organismes reconnus qui allient cybersécurité, hacking éthique et gestion des risques.
Quel rôle joue un RSSI dans une entreprise ?
Le Responsable de la sécurité des systèmes d’information (RSSI) définit la stratégie globale de cybersécurité, veille à la conformité réglementaire et gère les risques pour protéger les actifs essentiels de l’entreprise.